 КиберЩит
Киберзащита ЦОД промышленного предприятия против кинетических атак
📋 Кратко
Кинетическая атака повреждает объект напрямую или вызывает физические последствия через цифровые системы. Для промышленного ЦОД нужна единая защита: от серверов и сетей до электропитания, охлаждения, связи и доступа в здание. Разбираем модель угроз, резервирование, реакцию на совмещённый инцидент и порядок регулярной проверки готовности.
Промышленный ЦОД сегодня становится частью производственной устойчивости. От его работы зависят данные, связь, диспетчерские функции и цифровые сервисы предприятия. Один сбой способен остановить сразу несколько процессов.
Кинетическая атака отличается от обычной кибератаки. Злоумышленник может повредить здание, питание или оборудование. Другой путь проходит через цифровые системы. В этом случае взлом вызывает физический ущерб.
🔍 Что считать кинетической атакой
Кинетическая атака означает прямое физическое воздействие. Например, нарушитель повреждает кабель, трансформатор, линию связи или само здание. Такая атака начинается вне информационной системы.
Кибератака с физическими последствиями начинается иначе. Злоумышленник получает доступ к цифровой системе. Затем он меняет команды для питания, охлаждения, пожаротушения или промышленного управления.
Разница важна для расследования. В первом случае команда безопасности ищет следы проникновения на объект. Во втором она проверяет учетные записи, контроллеры и сетевые соединения.
На практике два пути могут соединиться. Внешнее повреждение отключает часть защиты. После этого атакующий использует оставшийся канал связи. Поэтому план реагирования должен учитывать оба варианта.
Что сделать сейчас: опишите для каждого сервиса два сценария. Первый сценарий связан с физическим ущербом. Второй — с цифровым управлением тем же объектом.
⚠️ Почему промышленный ЦОД становится целью
ЦОД поддерживает работу бизнеса и государства. При его остановке одновременно недоступны приложения, данные и внутренние сервисы. Предприятие теряет время, деньги и доверие клиентов.
Промышленная среда повышает цену простоя. Здесь цифровая система связана с производством. Ошибка в ЦОД может нарушить диспетчерскую работу, обмен данными и контроль оборудования.
Угроза не ограничивается серверным залом. Важны электросети, охлаждение, пожарная защита, связь и контроль доступа. Каждый такой узел может стать отдельной точкой отказа.
Физическая база остаётся основой защиты. Даже сильные средства кибербезопасности не спасают, если объект теряет питание или охлаждение. Поэтому защиту строят сразу на нескольких уровнях.
Что сделать сейчас: составьте список сервисов, остановка которых влияет на производство. Для каждого укажите допустимое время простоя.
🧩 Как связаны ИТ, ОТ и инженерные системы
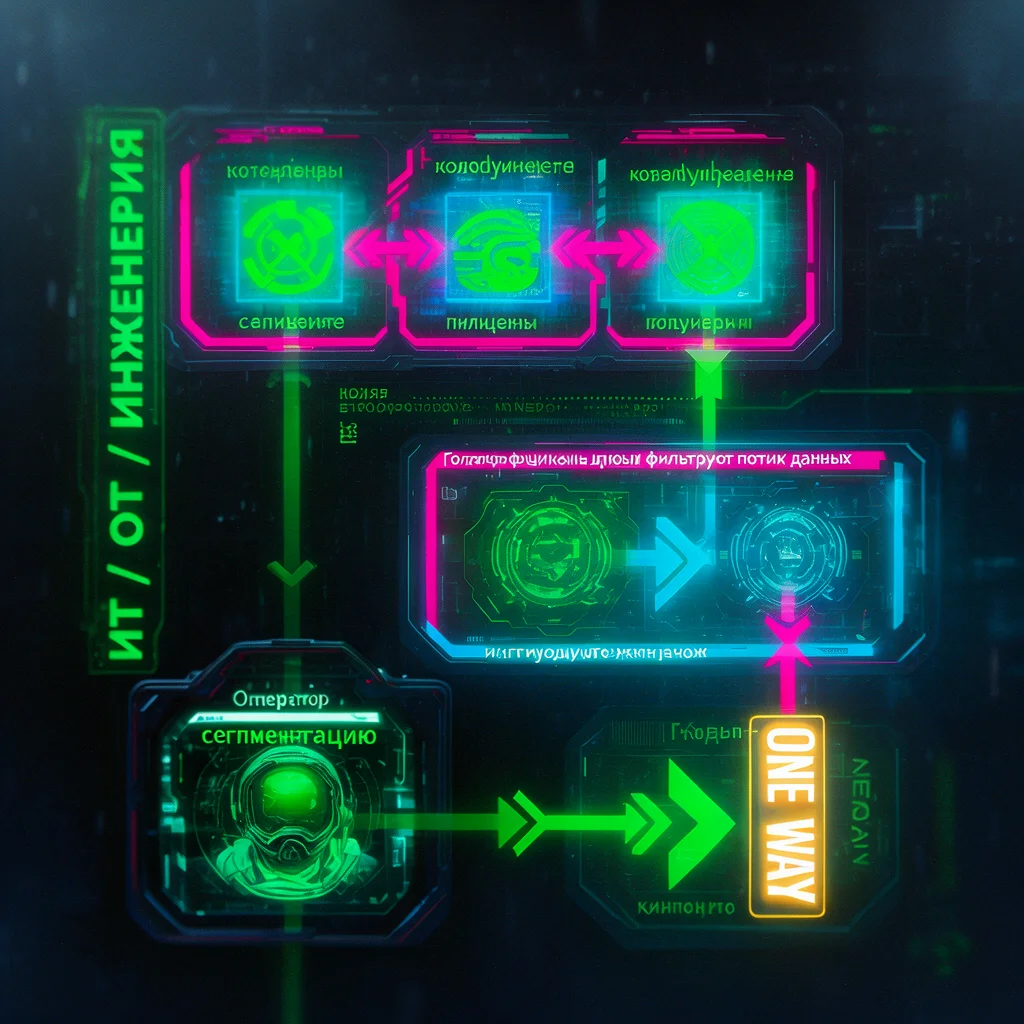
ИТ отвечает за серверы, приложения, базы данных и пользовательский доступ. ОТ отвечает за промышленное управление. Инженерные системы поддерживают сам ЦОД.
Эти части не должны образовывать одну плоскую сеть. В плоской сети атакующему проще перейти от рабочего места к серверу. Затем он может попытаться добраться до контроллера или панели управления.
Сегментация разделяет такие зоны. Сеть пользователей отделяется от серверной зоны. Промышленный контур отделяется от офисной сети. Системы питания и охлаждения получают отдельные правила доступа.
Связь между зонами проходит через контролируемые каналы. Каждый канал имеет понятного владельца. Для него задают разрешённые направления, сервисы и время работы.
Односторонняя передача данных полезна там, где обратный канал не нужен. Она позволяет отправлять сведения из промышленной зоны наружу. Команды в обратную сторону при этом не проходят.
Такой подход снижает риск удалённого изменения параметров. Он также упрощает проверку событий. Система видит меньше допустимых путей и быстрее замечает отклонения.
Что сделать сейчас: нарисуйте схему потоков между ИТ, ОТ и инженерными системами. Отметьте каждый двусторонний канал и объясните его необходимость.
🛡️ Сегментация и контроль удалённого доступа
Сегментация не должна оставаться рисунком в проектной документации. Правила нужно проверить на действующем оборудовании. Неиспользуемые маршруты и учетные записи следует закрыть.
Удалённый доступ создаёт особый риск. Подрядчик может подключаться для обслуживания оборудования. Но постоянный доступ увеличивает окно для злоумышленника.
Доступ подрядчика должен быть временным. Его выдают под конкретную задачу. После завершения работ учетную запись отключают. Все действия записывают и проверяют.
Многофакторная аутентификация добавляет второй шаг проверки. Одного пароля недостаточно. Особенно опасны общие учетные записи без личной ответственности.
Администратор должен видеть, кто меняет настройки. Для этого нужны личные учетные записи и журнал действий. Команды с повышенными правами требуют отдельного контроля.
Что сделать сейчас: выгрузите список удалённых подключений. Удалите постоянные доступы без владельца, срока и описания задачи.
⚙️ Питание, охлаждение и пожарная защита
Атака на ЦОД может быть направлена не на данные. Злоумышленник может попытаться нарушить питание или охлаждение. Тогда оборудование отключится даже без заражения серверов.
Отказоустойчивость снижает такой риск. Стандарты уровня Tier III или Tier IV предусматривают работу при аварии электросетей. Они также учитывают ремонт систем охлаждения.
Резервирование должно охватывать всю цепочку. Недостаточно поставить два источника питания. Нужно проверить вводы, распределение, оборудование и переключение нагрузки.
Охлаждение требует такой же проверки. Серверы могут работать после потери одного элемента. Но это нужно подтвердить испытанием, а не предположением.
Системы пожаротушения также входят в модель угроз. Их отказ опасен сам по себе. Ложная команда тоже может нарушить работу зала и вызвать остановку оборудования.
Управление инженерными системами следует отделять от обычной офисной сети. Команды должны проходить по ограниченному числу каналов. Изменения параметров нужно журналировать.
Что сделать сейчас: проведите проверку переключения на резерв. Зафиксируйте время перехода, ошибки и действия персонала.
🌍 Геораспределение и резервные площадки
Один ЦОД создаёт единую точку отказа. Даже защищённое здание может потерять связь, питание или доступ. Поэтому важные сервисы распределяют между площадками.
Катастрофоустойчивый кластер хранит копии данных в разных регионах. При проблеме на одной площадке сервис переходит на другую. Такое решение требует проверки не только копирования, но и запуска.
Две площадки не всегда закрывают общий риск. Они могут зависеть от одного оператора связи или одного энергокольца. Они также могут находиться в зоне одного события.
Региональное разнесение снижает такую зависимость. При выборе площадок оценивают питание, связь, физический доступ и время восстановления. Отдельно проверяют независимость инженерных систем.
Резервная площадка бесполезна без актуальных копий. Копирование должно иметь контроль результата. Важно знать, какие данные восстановятся первыми.
Нужно регулярно запускать восстановление в тестовой среде. Такая проверка показывает ошибки в документации. Она также выявляет устаревшие учетные записи и потерянные ключи.
Что сделать сейчас: выберите один критичный сервис. Восстановите его на резервной площадке и измерьте фактическое время запуска.
🎯 Как обнаружить опасные изменения
Кинетический эффект часто начинается с небольшой правки. Меняется порог температуры, режим питания или команда контроллеру. Такая правка может выглядеть как обычная работа инженера.
Поэтому система должна знать нормальный порядок действий. Изменение получает автора, время, причину и подтверждение. Команда без заявки требует отдельной проверки.
Журналы собирают из серверов, сетевого оборудования и инженерных систем. Их нельзя хранить только на том же узле. Иначе атакующий может удалить следы.
Важны не только отдельные события. Аналитик смотрит на цепочку. Например, вход подрядчика, изменение правила сети и команда контроллеру требуют совместной проверки.
Подозрительные изменения нужно сравнивать с эталоном. Эталон описывает рабочие параметры и разрешённые версии настроек. Любое отклонение получает статус и владельца.
Для промышленного контура важна осторожность. Автоматическое исправление может остановить процесс. Сначала оператор подтверждает событие, затем команда меняет режим.
Что сделать сейчас: создайте перечень критичных параметров. Для каждого укажите нормальный диапазон, владельца и порядок подтверждения изменений.
🔐 Физическая защита и антидроновые меры
Пропускной режим и видеонаблюдение остаются базовыми мерами. Они помогают контролировать вход в здание и серверные помещения. Но одного контроля доступа уже недостаточно.
Физическая угроза может прийти сверху или с внешней территории. Поэтому защита объекта должна учитывать беспилотные аппараты. Конкретные меры выбирают по рискам площадки и правилам безопасности.
Важно защищать не только главный вход. Уязвимыми остаются кабельные вводы, вентиляция, крыша, резервуары и внешние шкафы. Каждый участок требует контроля и понятного маршрута обхода.
Система видеонаблюдения должна работать вместе с охраной. Сигнал без инструкции не создаёт защиты. Персонал заранее определяет, кто подтверждает событие и кто ограничивает доступ.
Физическая защита также нужна для резервных носителей и копий. Их хранят отдельно от основного зала. Доступ к ним получают только назначенные сотрудники.
Если объект имеет повышенный риск, рассматривают заглублённое размещение. Ещё один вариант — укреплённая площадка. Решение принимают после оценки угроз, стоимости и требований к эксплуатации.
Что сделать сейчас: проведите обход периметра без предупреждения. Проверьте крышу, вводы, резервные помещения, камеры и журналы доступа.
💣 Реакция на совмещённый инцидент
Совмещённый инцидент требует единого руководителя. Физическая служба и ИТ не должны действовать раздельно. Иначе одна команда может отменить защитное действие другой.
Первый шаг — подтвердить угрозу и сохранить жизнь людей. Затем ограничивают доступ к опасной зоне. Параллельно ИТ фиксирует состояние сетей, серверов и инженерных систем.
Нельзя сразу отключать всё оборудование без плана. Резкое отключение может повредить данные и усложнить восстановление. Сначала определяют, какие узлы уже потеряны и какие ещё работают.
При подозрении на изменение контроллеров команды переводят в безопасный режим. Такой режим должен быть заранее описан. Он учитывает производство, питание, охлаждение и пожарную защиту.
Данные журналов копируют отдельно. Сохраняют время, учетные записи, команды и состояние оборудования. Это помогает понять связь между физическим событием и цифровыми изменениями.
После стабилизации начинается восстановление. Сначала возвращают базовую связь и инженерные системы. Затем запускают критичные сервисы. Офисные функции включают позже.
Что сделать сейчас: назначьте руководителя совмещённого инцидента. Выпишите его заместителя, каналы связи и порядок передачи решений.
📋 Подрядчики, поставщики и обновления
Подрядчики получают доступ к оборудованию и документации. Поставщики выпускают обновления и меняют настройки. Поэтому цепочка поставок входит в модель угроз.
Перед допуском подрядчика проверяют его роль и задачу. Доступ ограничивают нужной системой. Все действия проводят через контролируемый канал.
Обновление нельзя устанавливать только потому, что оно доступно. Сначала проверяют источник, состав пакета и совместимость. Затем обновление тестируют на резервном оборудовании.
Особенно осторожно работают с промышленными контроллерами. Их остановка может нарушить процесс. План обновления должен включать откат и ручной режим.
Документы поставщика хранят отдельно от рабочей сети. Так атакующий не изменит инструкцию вместе с настройками. Версии оборудования и программ фиксируют в едином перечне.
После работ инженер проверяет параметры. Система сравнивает их с утверждённым эталоном. Любое расхождение получает запись и объяснение.
Что сделать сейчас: пересмотрите договоры удалённого обслуживания. Добавьте срок доступа, запись действий, проверку обновлений и порядок аварийного отключения.
✅ Чек-лист аудита и регулярных учений
Аудит начинается с карты зависимостей. Нужно видеть связь между сервисом, сервером, сетью и инженерной системой. Без такой карты сложно определить приоритет восстановления.
- Опишите критичные сервисы и допустимый простой.
- Проверьте отдельные зоны для ИТ, ОТ и инженерных систем.
- Найдите двусторонние каналы и подтвердите их необходимость.
- Проверьте личные учетные записи и многофакторную проверку.
- Удалите постоянный доступ подрядчиков без владельца.
- Сравните настройки контроллеров с утверждённым эталоном.
- Проверьте журналы серверов, сетей и инженерных систем.
- Испытайте резервное питание и охлаждение.
- Проверьте восстановление копий на другой площадке.
- Осмотрите периметр, крышу, вводы и резервные помещения.
Учения проводят по нарастающей сложности. Сначала проверяют потерю одного элемента. Затем добавляют проблему связи, подозрительную команду или физическое повреждение.
После учения составляют список ошибок. Для каждой ошибки назначают владельца и срок исправления. Повторная проверка подтверждает, что мера действительно работает.
Промышленным объектам важно учитывать требования к значимым системам. Организация определяет, относится ли объект к критической информационной инфраструктуре. Затем она сопоставляет защитные меры с применимыми российскими нормами.
Нормативная проверка не заменяет техническое испытание. Документы подтверждают порядок. Учение показывает реальную готовность людей и оборудования.
Что сделать сейчас: запланируйте учение с одновременной физической и цифровой угрозой. После него обновите инструкции, схемы и список контактов дежурной смены.
🔮 Итоговая модель устойчивого ЦОД
Защита промышленного ЦОД строится слоями. Первый слой защищает территорию и здание. Второй сохраняет питание, охлаждение и связь. Третий ограничивает цифровой доступ.
Четвёртый слой обнаруживает изменения. Пятый помогает восстановить сервисы. Все слои проверяют вместе, потому что атака может затронуть их одновременно.
Геораспределение снижает зависимость от одной площадки. Сегментация ограничивает переход между зонами. Многофакторная проверка сокращает риск украденной учетной записи.
Резервирование снижает последствия отказа. Но оно работает только после практической проверки. Копии, инструкции и резервные каналы должны быть доступными и понятными.
Кинетическая атака требует смотреть шире экранов и журналов. Нужно защищать объект, людей, оборудование и команды управления. Такой подход превращает ЦОД из единой точки отказа в устойчивую систему.
Что сделать сейчас: соберите рабочую группу ИТ, ОТ, эксплуатации и физической безопасности. Зафиксируйте три главных риска и начните с самого быстрого исправления.
📚 Читайте также
- Публичное облако и АСУ ТП: как защитить ключи от цепной компрометации
- Дата-центр под атакой: как проверить устойчивость облака
- Антифрод против ИИ: почему согласованность сигналов важнее отпечатка
- Дипфейк начальника в видеозвонке: как распознать срочный обман
- Открытые сервисы умного дома: аудит портов и защита от взлома
📖 Термины
Ics Security · MFA · Инцидент-реагирование · КИИ · Микросегментация