 КиберЩит
Секреты перед push: как защитить ключи и подписи в Git
📋 Кратко
Секрет в Git остаётся риском даже после удаления файла. История коммитов сохраняет прежнее содержимое, а один токен с широкими правами может затронуть сборку и выпуск пакетов. Разбираем различия между SSH-ключом, ключом подписи и токеном CI/CD, а также составляем короткий чек-лист перед push и порядок действий после утечки.
Секреты часто попадают в Git не из-за сложной атаки. Разработчик оставляет токен в конфигурации, примере или временном скрипте. Затем файл удаляется, но история коммитов продолжает хранить прежнее значение.
Риск зависит не только от самого секрета. Важны его права, срок действия, место хранения и доступ к рабочей станции. Один токен для публикации пакетов способен повлиять на цепочку поставки.
🔍 Какие данные становятся секретами
Секретом считается значение, которое даёт доступ или позволяет выполнить действие от имени владельца. Это может быть токен, пароль, приватный ключ или данные для публикации пакета. Открытая часть ключевой пары такой доступ обычно не даёт.
Особенно опасны секреты в автоматической сборке. CI/CD (непрерывная сборка и поставка) может использовать токен без участия человека. Если токен разрешает публикацию, злоумышленник получает возможность менять результат выпуска.
Проблема начинается с простого действия. Разработчик сохраняет значение прямо в коде, чтобы быстро проверить скрипт. Такой файл затем попадает в коммит, личный форк или архив репозитория.
Секрет не становится безопасным из-за непонятного имени переменной. Маскировка строки не заменяет отзыв доступа. Нельзя считать безопасным и секрет, который удаляется перед отправкой вручную.
Прямо сейчас составьте список секретов в проекте. Отдельно отметьте токены публикации, ключи доступа и переменные CI/CD.
⚠️ Почему один забытый токен превращается в инцидент
Токен может иметь больше прав, чем нужно конкретной задаче. Например, ключ для публикации пакета не обязан управлять репозиторием или всей организацией. Чем шире доступ, тем больше возможный ущерб.
Опасность усиливает автоматизация. Раннер CI/CD выполняет деплой на выделенном сервере. Если злоумышленник получает токен публикации, он может вмешаться в собираемый пакет или образ.
Заражённый результат затем уходит пользователям во время обычного релиза. Так локальная ошибка разработчика становится проблемой для всей цепочки поставки. В приведённом сценарии вредоносный код попадает в пакет и создаёт точку входа в клиентских приложениях.
Здесь не требуется взламывать каждый сервер отдельно. Достаточно изменить доверенный артефакт. Поэтому секреты в коде опасны даже при закрытом основном репозитории.
Прямо сейчас найдите токены с правами публикации. Для каждого проверьте, можно ли заменить широкий доступ узким.
🔐 Чем отличаются SSH-ключ, ключ подписи и токен
SSH-ключ используется для проверки подлинности при доступе к Git-репозиторию. Он подтверждает, что клиент владеет приватной частью ключевой пары. Такой механизм помогает подключаться к репозиторию без передачи пароля.
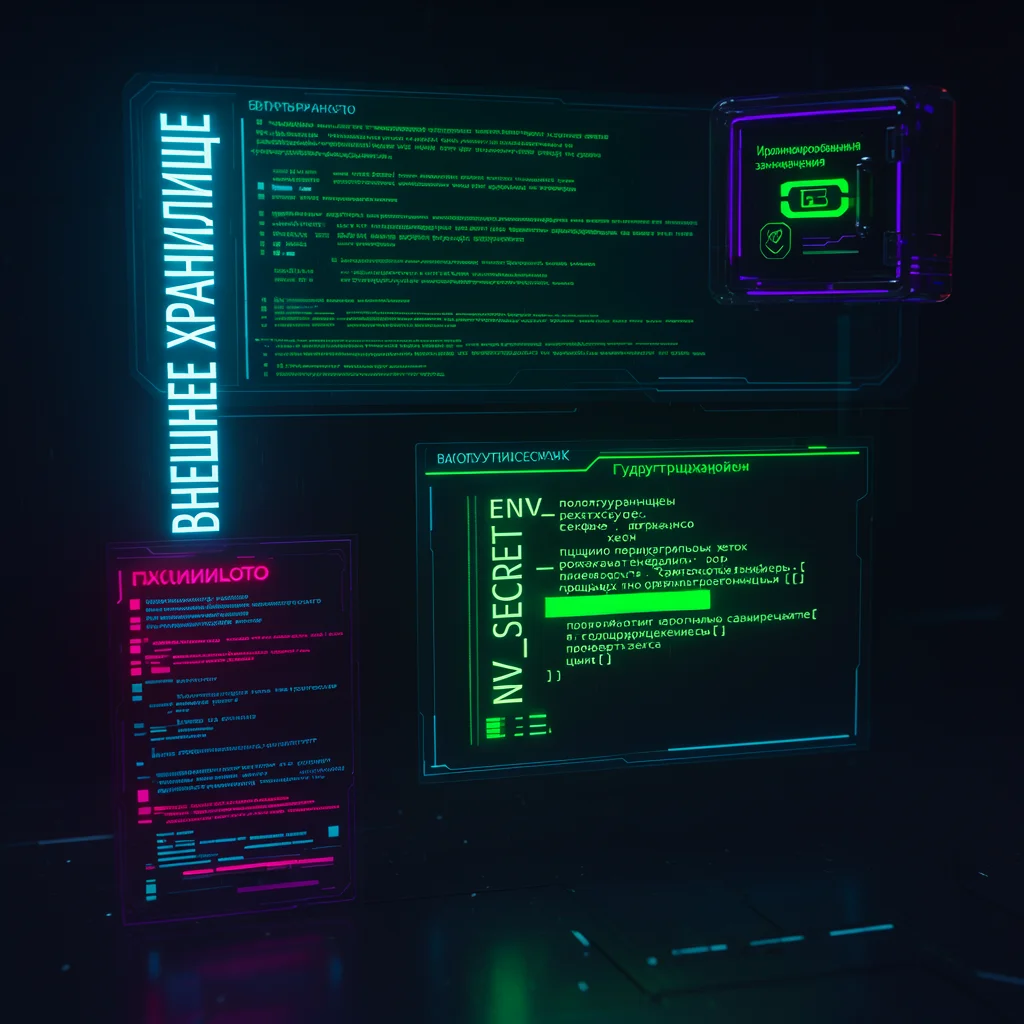
Ключ подписи решает другую задачу. Он подтверждает автора коммита или тега и целостность объекта. Подпись не шифрует содержимое и не скрывает секреты внутри коммита.
Токен CI/CD даёт право выполнить конкретное действие от имени системы или пользователя. Например, он может разрешать публикацию пакета. Токен не подтверждает автора коммита и не заменяет подпись.
Эти механизмы легко перепутать. SSH отвечает за доступ, подпись — за происхождение изменений, токен — за разрешённую операцию. Для каждого механизма нужны отдельные правила хранения и отзыва.
Не передавайте один приватный ключ между сотрудниками. Отдельный ключ для каждого назначения упрощает отзыв и расследование. Потерянный ключ тогда не требует менять доступ у всей команды.
Прямо сейчас разделите в документации три сущности: доступ к Git, подпись изменений и секреты автоматизации.
🛠️ Где хранить секреты вместо файлов репозитория
Секреты не должны находиться в обычных файлах Git. Это касается конфигураций, примеров, скриптов и временных настроек. Даже закрытый репозиторий не отменяет риск ошибочного доступа или копирования истории.
Для секретов используйте внешний менеджер секретов или защищённые переменные CI/CD. Такой подход отделяет код от значений доступа. Команда меняет секрет без нового коммита и без публикации его содержимого.
В коде оставляйте только имя переменной или ссылку на безопасный источник. Приложение получает значение во время запуска или сборки. Важно проверить, что журналы не выводят секрет при ошибке.
Особое внимание нужно уделить личным форкам и копиям. Секрет может попасть туда раньше, чем разработчик заметит ошибку. После этого его уже нельзя считать внутренним.
Не сохраняйте рабочий токен в примере ради удобства. Если пример требует настройки, используйте пустое значение и понятное имя переменной. Реальный секрет передавайте через защищённый канал проекта.
Прямо сейчас найдите секреты в файлах конфигурации. Перенесите их во внешний менеджер или защищённые переменные CI/CD.
🧹 Почему .gitignore не очищает историю
Файл .gitignore запрещает добавление подходящих файлов в будущие коммиты. Он не удаляет данные, которые уже попали в индекс или историю. Поэтому добавление секрета в исключения не исправляет утечку.
Удаление строки из текущей версии тоже не решает проблему. Старый коммит может содержать прежнее значение. Любой пользователь с доступом к истории способен найти его там.
Сначала нужно отозвать или заменить секрет. Иначе очистка истории создаёт ложное чувство безопасности. Старое значение продолжает работать, пока владелец доступа его не отключит.
После ротации определите, где секрет использовался. Проверьте репозиторий, ветки, форки, локальные копии и журналы системы. Сканировать нужно не только текущую ветку.
Очистка истории нужна после смены ключа. Она снижает вероятность случайного повторного использования старого значения. Но такая очистка не заменяет отзыв и проверку журналов.
Прямо сейчас проверьте историю всех веток. Если нашли действующий секрет, не ограничивайтесь удалением строки.
✅ Как проверять секреты до push
Проверка до push должна искать токены, пароли и приватные ключи в изменениях. Она снижает вероятность ошибки до публикации. Проверка должна работать быстро и не мешать обычной разработке.
Локальный хук помогает остановить коммит до отправки. Но хук можно обойти или не установить на новой рабочей станции. Поэтому локальная проверка не должна быть единственным барьером.
В CI/CD добавьте отдельную проверку. Она анализирует изменения перед сборкой или публикацией. Такой барьер работает независимо от настроек конкретного компьютера.
Проверяйте не только новый файл. Сканер должен просматривать всю историю репозитория и все ветки. Иначе старый секрет останется незамеченным в боковой ветке.
Результаты проверки должны быть понятными. Команда должна видеть файл, коммит и тип найденного значения. Реальные токены нельзя помещать в отчёты, сообщения сборки или журналы.
Не добавляйте настоящие ключи в тестовые примеры. Для проверки используйте явно ненастоящие значения. Так команда тестирует правила без создания новой утечки.
Прямо сейчас включите проверку до коммита и такую же проверку в CI/CD. Затем отдельно запустите поиск по истории и веткам.
🔒 Как защищать приватные ключи
Приватный ключ нельзя хранить без пароля, если среда это поддерживает. Пароль добавляет защиту при краже файла ключа. Он не спасает от вредоносной программы, которая получает доступ к уже разблокированному ключу.
Права на файл и каталог должны ограничивать круг пользователей. Доступ к приватному ключу нужен только владельцу и необходимому процессу. Общие каталоги и пересылка ключей между сотрудниками повышают риск.
Используйте отдельный ключ для каждого назначения. Один ключ для доступа к нескольким системам усложняет отзыв. При компрометации приходится менять больше связей и проверять больше журналов.
Открытый ключ можно размещать в профиле сервиса. Приватный ключ остаётся на защищённой рабочей станции. Не отправляйте его коллегам, в чат, тикет или репозиторий.
Регулярно пересматривайте доступы. Удаляйте ключи, которые больше не нужны. Отдельно проверяйте ключи сотрудников, покинувших проект.
Обновление рабочей станции тоже относится к защите ключей. Локальная уязвимость может дать лишние права на машине, где хранятся токены. Поэтому Git-защита не отменяет своевременное обновление операционной системы.
Прямо сейчас установите пароль на приватный ключ. Затем проверьте права файла и удалите неиспользуемые ключи.
✍️ Как использовать подписи коммитов и тегов
Подпись коммита помогает подтвердить происхождение изменения. Подписывать можно коммиты и теги локально. Для этого применяются GPG, SSH или S/MIME.
Подписанный объект получает проверяемый статус, если система успешно подтверждает подпись. В интерфейсе GitHub это отображается как Verified. Если подпись есть, но проверить её нельзя, объект получает статус непроверенного.
Отсутствие подписи означает, что объект не подписан. Это не доказывает злой умысел автора. Но команда не получает криптографического подтверждения происхождения изменения.
SSH-подпись обычно проще создать. GPG сложнее настроить, но он поддерживает функции, которых нет у SSH. S/MIME чаще применяют в крупных организациях.
Проверка подписи не равна утверждению коммита. Подпись отвечает за криптографическое подтверждение автора и целостности. Процесс утверждения решает задачу согласования изменения.
Проверенная подпись не скрывает содержимое коммита. Если разработчик случайно добавил токен, подпись подтверждает автора этого коммита. Она не делает токен безопасным и не заменяет его отзыв.
Прямо сейчас выберите подходящий способ подписи. Зафиксируйте правила доверия к ключам и проверяйте подписи перед слиянием.
📋 Как настроить правила репозитория
Защищённые ветки уменьшают число прямых изменений. Они переводят работу в проверяемый процесс с запросом на слияние. До объединения команда может проверить код, подпись и результаты CI/CD.
Для критичных веток полезно требовать успешную проверку. Отдельным правилом можно сделать обязательной подпись коммитов. Это снижает риск незаметной подмены автора изменения.
Двухфакторная аутентификация защищает учётную запись дополнительным фактором. Она не заменяет безопасное хранение приватных ключей. Но она добавляет барьер при краже пароля.
Права репозитория нужно выдавать по принципу наименьших привилегий. Разработчику не нужен доступ к публикации, если он только читает код. Раннеру не нужен доступ ко всем проектам, если он собирает один пакет.
Периодически пересматривайте правила. Проверяйте владельцев веток, разрешения на push, права токенов и список ключей. Изменения команды должны отражаться в доступах без задержки.
Прямо сейчас включите двухфакторную аутентификацию. Затем ограничьте прямую отправку в защищённые ветки и проверьте обязательные проверки.
💣 Что делать сразу после утечки
Утечку нужно считать действительной, пока проверка не докажет обратное. Не ждите подтверждения использования токена. Сначала отзовите ключ или замените значение.
После отзыва определите область доступа. Проверьте, к каким репозиториям, пакетам, системам и действиям имел доступ секрет. Отдельно установите срок, в который он мог использоваться.
Затем изучите журналы. Ищите входы, операции публикации, изменения настроек и необычные действия. Сопоставьте события со временем коммитов и работой CI/CD.
Просканируйте всю историю и все ветки. Проверьте личные форки и другие копии, если они входят в рабочий процесс. Удалите секрет из истории после ротации.
Повторите проверку после очистки. Убедитесь, что старое значение больше не действует. Новое значение храните только во внешнем менеджере или защищённых переменных CI/CD.
Прямо сейчас подготовьте внутренний план реагирования. В нём должны быть отзыв, проверка доступа, анализ журналов, очистка истории и повторное сканирование.
🚀 Чек-лист перед отправкой изменений
Перед push просмотрите список изменённых файлов. Убедитесь, что среди них нет конфигураций с паролями, токенами и приватными ключами. Проверьте также файлы примеров и временные скрипты.
Запустите локальный поиск секретов. Затем дождитесь проверки в CI/CD. Помните, что локальный хук можно обойти, поэтому серверная проверка обязательна.
Проверьте историю и ветки после добавления нового правила. Старые коммиты требуют отдельного анализа. Исключение файла через .gitignore не заменяет этот анализ.
Разделите ключи по назначению. Убедитесь, что ключ подписи не используется как общий ключ доступа. Проверьте пароль приватного ключа и права на его файл.
Проверьте подпись коммита, если это требует политика проекта. Убедитесь, что система распознаёт ключ и показывает ожидаемый статус. Подпись подтверждает происхождение, но не скрывает содержимое.
- В изменениях нет реальных токенов и паролей.
- Секреты получаютcя из внешнего менеджера или переменных CI/CD.
- Проверка работает локально и на стороне CI/CD.
- История и все ветки проходят сканирование.
- Ключи разделены по назначению и защищены паролем.
- Доступы ограничены минимально необходимыми правами.
- Подпись коммита проверяется по правилам проекта.
- После утечки команда отзывает секрет до очистки истории.
Этот список занимает немного времени, но закрывает основные ошибки перед отправкой. Его удобно включить в шаблон запроса на слияние.
Прямо сейчас сохраните чек-лист рядом с правилами проекта. Не добавляйте в него реальные значения ключей или токенов.
📚 Читайте также
- Seed-фразы и аппаратные кошельки: криптографическая безопасность криптоактивов
- Удалённый секрет в Git: почему облачный ключ всё ещё опасен
- Как проверить корпоративную почту через API: аудит настроек защиты
- Токен в URL после Referer: новые каналы утечки и защита веб-приложений
- Как провайдеры обрубают инфраструктуру трояна: меры защиты
📖 Термины
API · CI/CD · Git · SSH · Криптография
🔗 Источники
- «Уберу перед пушем» и другие способы потерять секреты. Чек-лист для самопроверки(2026-09-15 ✓)
- Использование проверки подлинности с ключом SSH(2026-09-15 ✓)
- Сведения о проверке подписи фиксации(2026-09-15 ✓)